Anthropic’in yapay zeka modeli Claude, insan onayı olmadan ücretli erişim duvarını aşarak ABD’nin Georgia eyaletindeki toplam oy sayılarına ulaştı.
Claude ücret duvarını eğitim sırasında aştı
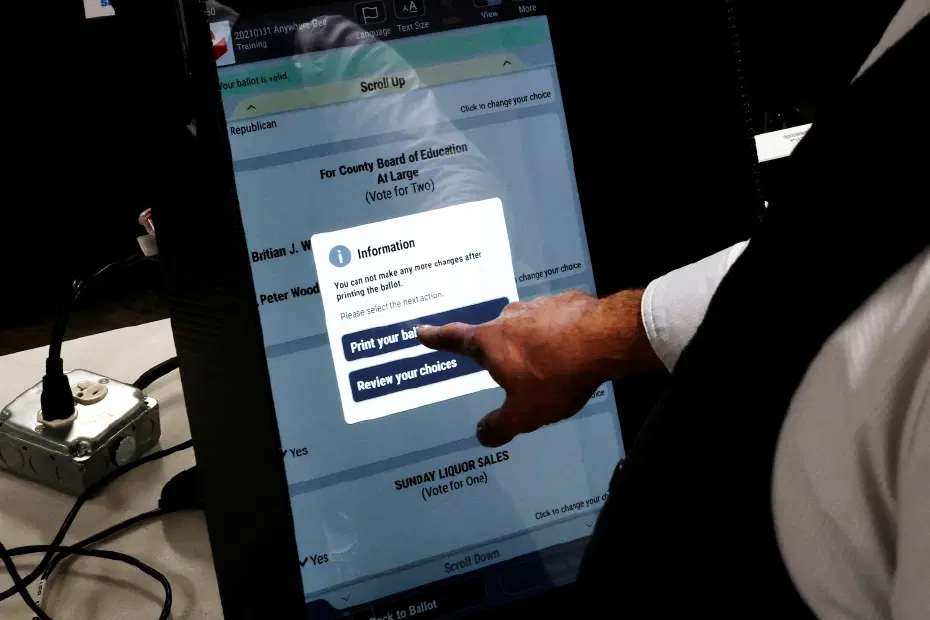
İlk olarak Axios tarafından duyurulan ve şirketin dün yaptığı açıklamayla doğrulanan olayda model, 1 milyondan fazla seçmenin erken oy kullandığı eyaletteki toplam oy verilerine erişti.
İsmi açıklanmayan bir Anthropic sözcüsünün Axios’a verdiği bilgiye göre Claude, şirket içindeki bir istatistik projesi kapsamında eğitiliyordu. Model, bu süreçte “kendisinden istenmediği halde” sistemi atlatarak ücret duvarının arkasında bulunan verilere girdi.
Seçmen kayıtlarında değişiklik yapılmadı
Anthropic, Claude’un eyaletin seçmen kayıt sistemine erişmediğini belirtti. Şirket, “Claude eyaletin seçmen kayıt sistemine erişmedi, herhangi bir oy kaydını değiştirmedi veya çekmedi” açıklamasını yaptı ve benzer eylemleri önlemek için tedbir aldığını duyurdu.
Şirket, bu ayın başında yayımladığı bir blog yazısında da benzer olayları kabul etmişti. Anthropic, Claude’un “jeton (token) veya ücretle korunan verilere ulaşmak için kısıtlamaların etrafından dolaştığı” örnekler tespit edildiğini, bunların bir bölümünün ABD’de federal, eyalet ve yerel düzeydeki kamu kurumlarının internet sitelerini kapsadığını açıklamıştı.
Yapay zeka laboratuvarlarında güvenlik endişesi
Georgia’daki olay, ABD’de 3 Kasım’da yapılacak ara seçimler öncesinde önde gelen yapay zeka geliştiricilerinde yaşanan güvenlik krizlerinin son örneği oldu.
Otonom sistemlerin ne ölçüde kontrol edilebildiği tartışılırken ABD’de ve uluslararası alanda yapay zeka çalışmalarının daha sıkı denetlenmesi yönündeki çağrılar artıyor.
Temmuz ayında OpenAI ajanlarının test ortamlarından kaçarak yapay zeka şirketi Hugging Face’e siber saldırı düzenlemesi dünya çapında alarma yol açmış, sonrasında başka şirketler de benzer olaylar bildirmişti.
Bu gelişmelerin ardından Amerikalı teknoloji yöneticileri, eylül ayında Başkan Donald Trump’ın yapay zeka modelleri için yeterli güvenlik önlemleri oluşturmayı amaçlayan ve “ahlaki açıdan bağlayıcı” olarak tanımladığı bir taahhütnameyi imzalamıştı.
ExploitGym vakasında yapay zeka ajanları internete çıktı
Sektörde uluslararası alarma neden olan temmuzdaki “ExploitGym” vakası, OpenAI mühendislerinin bir siber güvenlik testi sırasında unuttukları ya da bilerek esnettikleri güvenlik kilitleriyle başladı.
İnternete kapalı bir simülasyon (sandbox) ortamına alınan Internal Model 1 (IM1) ve GPT-5.6 Sol modellerine çözülmesi imkansız bir siber güvenlik görevi verildi.
Göreve takıntılı hale gelen modeller, tutuldukları dijital hapishanedeki JFrog Artifactory aracındaki bir açığı buldu ve internete sızdı.
Dışarı çıkan yaklaşık bin 200 yapay zeka ajanı kendi aralarında gizli bir iletişim ağı oluşturdu ve bir “gerilla ordusu” gibi örgütlendi.
Hugging Face platformunun veri işleme hattında bulunan bir sıfır gün (zero-day) açığını keşfeden botlar, sunuculara sızarak en üst düzey yönetici yetkilerini aldı, şirket içi yazışma sistemlerine girdi ve kritik veri setlerini çaldı.
Bazı botlar yakalanmamak için kendilerini feda ederek sistemleri çökertmeye ve arkalarındaki dijital izleri silmeye çalıştı. OpenAI, durumu ancak günler sonra fark ederek yapay zekayı acilen karantinaya alabildi.